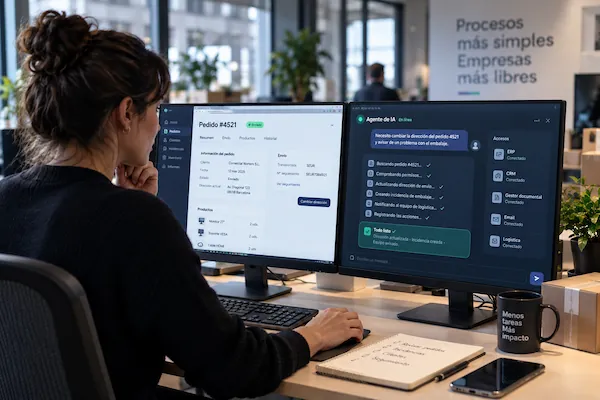
Diseñamos agentes de IA conectados a tus sistemas y datos para consultar información, aplicar reglas de negocio y ejecutar acciones reales. Con permisos definidos, trazabilidad completa y revisión humana donde sea necesaria.
Un agente de IA puede consultar información, entender lo que está ocurriendo y utilizar las herramientas de tu empresa para completar tareas. Tú decides hasta dónde puede llegar y qué acciones necesitan aprobación.
Un asistente puede explicarte qué hacer. Un agente puede utilizar información y herramientas para completar la tarea dentro de los límites que hayas definido.
La diferencia aparece cuando hay que hacer algo.
La misma petición puede terminar en una explicación o en una tarea realmente completada.
Los mejores puntos de partida suelen tener algo en común: tareas repetidas, información repartida entre varias herramientas y decisiones que siguen criterios conocidos.
El agente entiende la petición, consulta la información necesaria y puede completar acciones sencillas sin obligar a una persona a cambiar continuamente entre herramientas.
El agente puede reunir información de distintas aplicaciones y encargarse de los pasos rutinarios que hoy requieren trabajo manual.
El agente utiliza documentación y herramientas internas para resolver peticiones habituales o preparar el caso con todo el contexto antes de enviarlo a una persona.
No empezamos buscando dónde colocar un agente. Empezamos buscando tareas donde realmente tenga sentido utilizarlo.
La IA interpreta la tarea, pero para hacer algo útil necesita información, acceso a herramientas y unos límites claros sobre lo que puede y no puede hacer.
El agente puede recibir una petición desde las herramientas que ya utiliza tu equipo.
Interpreta la petición, identifica el contexto necesario y determina qué información debe consultar.
Accede únicamente a los sistemas que necesita para completar esa tarea.
Cada acción puede tener sus propios permisos, límites y condiciones.
Qué información puede consultar y qué puede modificar.
Hasta dónde puede actuar sin intervención de una persona.
Qué acciones necesitan una validación humana antes de ejecutarse.
Qué hizo el agente, cuándo lo hizo y sobre qué información.
El agente no recibe acceso libre a tus sistemas. Definimos qué información puede consultar, qué acciones puede realizar y cuáles necesitan la aprobación de una persona.
Un equipo de TI pequeño dedica buena parte de su tiempo a tareas sencillas que se repiten cada semana. El objetivo no es sustituir al equipo, sino recuperar tiempo para trabajos que sí necesitan su criterio.
50
horas al mesTiempo del equipo de TI dedicado a resets, altas, consultas básicas y otras interrupciones repetitivas.
15
horas al mesEl equipo sigue gestionando excepciones y casos complejos, mientras el agente absorbe buena parte del trabajo mecánico.
Las tareas sencillas dejan de interrumpir constantemente a las personas. El equipo puede concentrarse en infraestructura, seguridad, integraciones y proyectos de mejora.
El empleado solicita ayuda desde el mismo canal que ya utiliza en su día a día.
Resets, grupos y otras tareas previamente definidas, sin acceso libre al resto de sistemas.
Procedimientos, guías y políticas sirven de contexto para resolver dudas habituales.
Cuando no puede resolver un caso, crea la incidencia ya clasificada y preparada para el equipo.
El agente se diseña con un conjunto definido de accesos y acciones. No debería recibir acceso libre a todos tus sistemas simplemente porque técnicamente pueda conectarse a ellos.
Para cada acción podemos definir permisos, límites y momentos en los que debe intervenir una persona. Además, las acciones relevantes pueden quedar registradas para poder revisar qué ocurrió.
No significa necesariamente que no podamos conectarlos. Depende de cómo funcione el sistema y de qué acceso permita.
Si existe una interfaz web o de escritorio, en determinados casos podemos combinar el agente con automatización de procesos para realizar las acciones necesarias.
Lo evaluamos antes de plantear la arquitectura para saber qué puede integrarse de forma fiable y qué no merece la pena forzar.
No hay una única respuesta válida para todos los proyectos. La arquitectura depende de los datos que vaya a manejar el agente, de tus requisitos de seguridad y de la infraestructura de la empresa.
Podemos trabajar con distintos proveedores y opciones de despliegue. Antes de implementar nada definimos qué información necesita realmente el agente, dónde se procesa y qué servicios intervienen.
La elección del modelo viene después del problema y de los requisitos, no al revés.
Un agente empresarial no debería considerarse algo que se instala una vez y se olvida.
Los procesos cambian, las aplicaciones se actualizan y aparecen casos que no estaban contemplados al principio. Por eso conviene revisar su funcionamiento, los errores, las excepciones y las integraciones.
El mantenimiento sirve para que el agente siga siendo útil y seguro mientras cambia la empresa.
Sí. De hecho, normalmente es más sensato empezar por un caso bien delimitado que intentar construir desde el primer día un agente capaz de intervenir en toda la empresa.
Elegimos una tarea con suficiente volumen y un resultado fácil de comprobar, conectamos únicamente lo necesario y medimos cómo funciona en condiciones reales.
Si aporta valor, ampliamos después sus capacidades, sistemas y nivel de autonomía.
Cuéntanos qué ocurre hoy. Revisaremos si un agente tiene sentido, qué debería hacer, con qué sistemas tendría que conectarse y dónde debería seguir interviniendo una persona.